このところ、「Gumblar.x」ウイルスシステムによる
・平時のひそかなネットワーク構築
・有事のネットワーク破壊工作
・有事のネットワーク破壊工作
ということに警告を発してきた。
・新種の「Gumblar」PHPウイルスがはやっています
/posts/343.html
・【警告】新種の「Gumblar」PHPウイルスの脅威
/posts/346.html
・新種の「Gumblar」PHPウイルスのコードについて
/posts/347.html
・新種「Gumblar」にホワイトナイトか内紛か、はたまたステルスか
/posts/348.html
・ウイルス対策って何か変な仕組み・・・
/posts/349.html
・ハロウィンを「パソコンの虫干しの日」に
/posts/351.html
・新種「Gumblar.x」PHPウイルス 11月4日再始動!
/posts/355.html
/posts/343.html
・【警告】新種の「Gumblar」PHPウイルスの脅威
/posts/346.html
・新種の「Gumblar」PHPウイルスのコードについて
/posts/347.html
・新種「Gumblar」にホワイトナイトか内紛か、はたまたステルスか
/posts/348.html
・ウイルス対策って何か変な仕組み・・・
/posts/349.html
・ハロウィンを「パソコンの虫干しの日」に
/posts/351.html
・新種「Gumblar.x」PHPウイルス 11月4日再始動!
/posts/355.html
こういうのは、私の杞憂に過ぎず、
そんなことはありえない という方もいらっしゃるようだ。
そんなことはありえない という方もいらっしゃるようだ。
しかし、もうすでに、
外部からの命令で、多数のコンピュータを連動させて破壊工作するソフトは
完成されているのである。
過去のウイルスの例をあげると:
外部からの命令で、多数のコンピュータを連動させて破壊工作するソフトは
完成されているのである。
過去のウイルスの例をあげると:
このウイルスの場合は、
IRCというチャット用プロトコルで破壊命令 を出し、
その結果
IRCというチャット用プロトコルで破壊命令 を出し、
その結果
・感染コンピュータのDoS攻撃への強制参加
・ファイルのダウンロード
・ポートスキャン
・プロセスの終了
・バックドア活動
・Webサーバーとして動作
・キー入力情報の取得
・システム情報の取得
・ファイルの閲覧
・ファイルの実行
・CD-ROMドライブの開閉
・プロキシ・サーバーとして動作
・ファイルのダウンロード
・ポートスキャン
・プロセスの終了
・バックドア活動
・Webサーバーとして動作
・キー入力情報の取得
・システム情報の取得
・ファイルの閲覧
・ファイルの実行
・CD-ROMドライブの開閉
・プロキシ・サーバーとして動作
これらのことをボタンひとつで出来るようになっている。
それも、一台でするのではなく、
世界中にひろがった感染したパソコンがいっせいにやり始める
という風になっている。
もちろん、この記事の中にもあるが、
IRCプロトコル でなく ホームページ用のhttpプロトコル でやるプログラムが
あるのは言うまでもない。
それも、一台でするのではなく、
世界中にひろがった感染したパソコンがいっせいにやり始める
という風になっている。
もちろん、この記事の中にもあるが、
IRCプロトコル でなく ホームページ用のhttpプロトコル でやるプログラムが
あるのは言うまでもない。
こういう前提で、
現在この「ウイルスシステム」は、ネットワークの構築自体を目的にしているように見えます。
しかし、出来上がった「ウイルスネットワーク」に、システムの破壊などの新たな「目的」のコードを流せば「サイバーテロ」を起こしえます。
しかし、出来上がった「ウイルスネットワーク」に、システムの破壊などの新たな「目的」のコードを流せば「サイバーテロ」を起こしえます。
という警告の意味 を味わっていただきたい。
上のようなソフト(ウイルス)は、一台では非力 である。
しかし、世界中に何万台という感染したマシンが もしあれば、
そして、それに命令を下すことができる「ネットワーク」があれば・・・
しかし、世界中に何万台という感染したマシンが もしあれば、
そして、それに命令を下すことができる「ネットワーク」があれば・・・
書いたように、「サイバーテロ」を起こすのは「簡単」なのである。
難しいのは、「ネットワーク構築」のほうである。
ところが、それが進化し、すでに様々なところに浸透している、
という問題なのである。
という問題なのである。
政府・自衛隊・警察消防・自治体・電力・通信会社・放送局・交通・企業本社・工場・病院・・・
のコンピュータが 一斉にダウン したら
現在のハイテク社会は、どうなるであろうか。
ましてや、最新兵器も指揮系統も全て「データリンク」しているのである。
のコンピュータが 一斉にダウン したら
現在のハイテク社会は、どうなるであろうか。
ましてや、最新兵器も指揮系統も全て「データリンク」しているのである。
危機管理・安全保障 に関わる問題だということをご理解いただいただろうか。
今回、サーバーを落とされた管理者は多いと思う。
そして、手元のパソコンに感染させられた人も多いと思う。
そして、手元のパソコンに感染させられた人も多いと思う。
でも、みなさんのところに、
プロバイダーから連絡がきたか?
警察はやってきたか?
自衛隊はやってきたか?
警察はやってきたか?
自衛隊はやってきたか?
このウイルスのデータを解析したいから提供してくれ、といわれたか?
どうだったろうか。
こなかった、ということは 「安全」 を意味する のだろうか?
さて、Gumblar.x というウイルスについて、
興味深いことがわかっている
興味深いことがわかっている
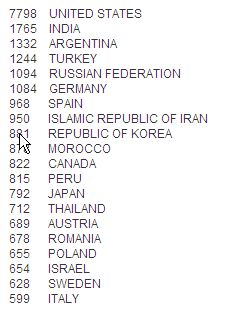
この表は、Gumblar.xにやられたサーバーの分布表である。
国別になっている。一位はアメリカである。
(ソース: http://www.viruslist.com/en/weblog?weblogid=208187889 )
国別になっている。一位はアメリカである。
(ソース: http://www.viruslist.com/en/weblog?weblogid=208187889 )
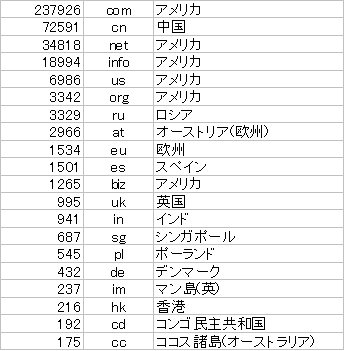
次の表は、悪事(ウイルスの配布やSPAMの撒き散らしなど)を働いている(働かされている)
サーバーの分布表である。
今回の Gumblar.x に関わらず、過去の様々なものの集計である。
一位の.com はアメリカである。二位は中国である。
よく受信する バイアグラだとか訳のわからないメールの発信元を考えると、
この1位・2位は納得のいくところだろう。
(ソース: http://isc.sans.org/diary.html?storyid=7516 )
サーバーの分布表である。
今回の Gumblar.x に関わらず、過去の様々なものの集計である。
一位の.com はアメリカである。二位は中国である。
よく受信する バイアグラだとか訳のわからないメールの発信元を考えると、
この1位・2位は納得のいくところだろう。
(ソース: http://isc.sans.org/diary.html?storyid=7516 )
もう一度、最初の表を掲げよう。
何か、重要な国 が抜けていないだろうか。
何か、重要な国 が抜けていないだろうか。
確率的・統計的にいって、ありえない分布になっている
のである。
そもそも、5月に流行したとき、
gumblar.cn
というドメインだったのだ。
だから、これが意味することは極めて明快で、
10月からはじまった新gumblar Gumblar.x の親玉のプログラムにおいて、
10月からはじまった新gumblar Gumblar.x の親玉のプログラムにおいて、
.cn
というドメインの場合は、感染させない
と書かれているだけである。
何のために などというのは、野暮な話だ。
という本がある。
これは、
ペンタゴン中枢をサイバー攻撃で麻痺させ、
その回復までの僅かの時間を利用して台湾へミサイルを撃ち込み、
台湾侵略を開始する
その回復までの僅かの時間を利用して台湾へミサイルを撃ち込み、
台湾侵略を開始する
という本なのであるが、我が国では注目されていないらしい。
居眠りは、死を招く
ということくらい、
ドライバー だけでなく、
経営者でも政治家でも軍人でも、
上に立つものは
考えるべきではなかろうか。
ドライバー だけでなく、
経営者でも政治家でも軍人でも、
上に立つものは
考えるべきではなかろうか。
誤解のないように言っておきたいが、
・Gumblar.x だけが危ないといっている訳ではない
・特定の国 だけが危ないといっている訳ではない
・特定の国 だけが危ないといっている訳ではない
ネットワーク・インターネットという「便利さ」は、
同時に、世界中へ一気に危険をばらまくという「逆の便利さ」をも提供している、
同時に、世界中へ一気に危険をばらまくという「逆の便利さ」をも提供している、
そのことに気づき、
国をあげて対策をしてくれ、
国をあげて対策をしてくれ、
ということなのである。
友愛は、亡国
でしかない。
●技術情報<追加>
・Gumblar攻撃再開~「新たな攻撃コード」にウイルス対策ソフト全滅(So-net セキュリティ関連ニュース)
http://www.so-net.ne.jp/security/news/view.cgi?type=2&no=2058
・TEH IMPACT of GUMBLAR(UnderForge of Lack)
http://www3.atword.jp/gnome/2009/11/07/nov-07-2009-sat/
・Gumblar攻撃再開(要注意) ―(べつになんでもないこと)
http://puppet.asablo.jp/blog/2009/11/05/4676680
・Gumblar(GENOウイルス)再来襲。ウイルスにやられない3つの対策。
http://blogs.yahoo.co.jp/noooo_spam/59113721.html
・Gumblar再再起動
http://jvnrss.ise.chuo-u.ac.jp/csn/index.cgi?p=Gumblar%BA%C6%BA%C6%B5%AF%C6%B0
http://www.so-net.ne.jp/security/news/view.cgi?type=2&no=2058
・TEH IMPACT of GUMBLAR(UnderForge of Lack)
http://www3.atword.jp/gnome/2009/11/07/nov-07-2009-sat/
・Gumblar攻撃再開(要注意) ―(べつになんでもないこと)
http://puppet.asablo.jp/blog/2009/11/05/4676680
・Gumblar(GENOウイルス)再来襲。ウイルスにやられない3つの対策。
http://blogs.yahoo.co.jp/noooo_spam/59113721.html
・Gumblar再再起動
http://jvnrss.ise.chuo-u.ac.jp/csn/index.cgi?p=Gumblar%BA%C6%BA%C6%B5%AF%C6%B0