10月9日ごろに発生した、新種のPHPのウイルス 「Gumblar.x」「JSRedir-R」(通称、GENOウイルス)
について、おぼろげに全体像が見えてきました。
について、おぼろげに全体像が見えてきました。
4層構造になっている、とても巧妙な「ウイルスシステム」です。
サーバー管理者のマシンから、直接 FTPのパスワードがもれなくても、
社内に感染したマシンがあれば、そこから、管理しているサーバーのパスワードがもれて、
サーバーを乗っ取られます。
社内に感染したマシンがあれば、そこから、管理しているサーバーのパスワードがもれて、
サーバーを乗っ取られます。
現在この「ウイルスシステム」は、ネットワークの構築自体を目的にしているように見えます。
しかし、出来上がった「ウイルスネットワーク」に、システムの破壊であるとか、ファイルの盗み出しなどといった、新たな「目的」をもったコードを流通させると、「サイバーテロ」が起こせます。
平時に淡々と、ネットワークを作っておき、それは組織の内部に浸透していて、いざ、有事というときに、破壊コードを送り込まれたらと思うと、慄然といたします。
しかし、出来上がった「ウイルスネットワーク」に、システムの破壊であるとか、ファイルの盗み出しなどといった、新たな「目的」をもったコードを流通させると、「サイバーテロ」が起こせます。
平時に淡々と、ネットワークを作っておき、それは組織の内部に浸透していて、いざ、有事というときに、破壊コードを送り込まれたらと思うと、慄然といたします。
このエントリーでは、わかった部分について、報告いたします。
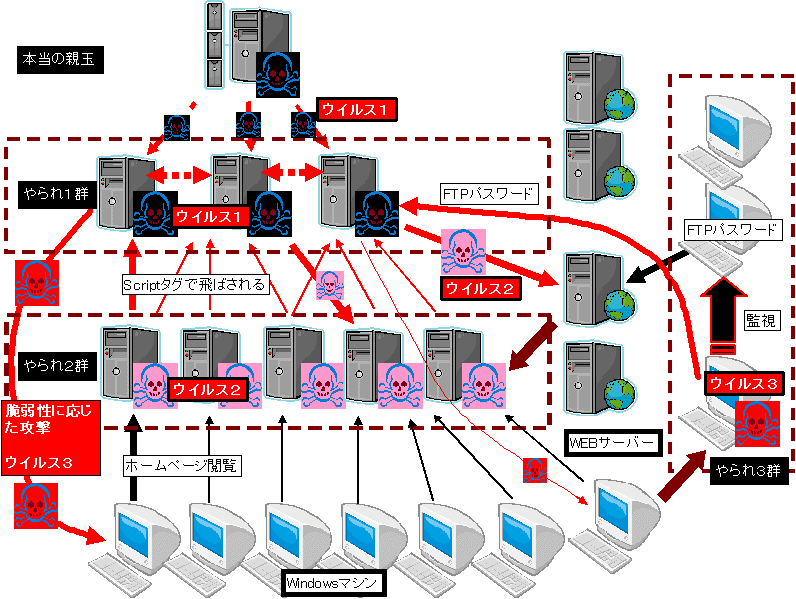
この「ウイルスシステム」(以下述べるように、3つのウイルスからなるので、あえて、”システム”と呼びます)は、4階層で成り立っています。それが相互に連携しながら作動しているため、連携したネットワークのことを、「ウイルスネットワーク」と呼ぶことにします。
●技術情報
http://blogs.yahoo.co.jp/noooo_spam/59020592.html
http://www3.atword.jp/gnome/2009/10/23/kaspersky-leave-it-to-me-the-gumblar-x/
http://blogs.yahoo.co.jp/noooo_spam/59020592.html
http://www3.atword.jp/gnome/2009/10/23/kaspersky-leave-it-to-me-the-gumblar-x/
1層目は、このウイルスシステムを作成し、ウイルス1・2・3を供給している「本当の親玉」です。まだ、この正体はわかっていないと思われます。もし、これが某国のサイバー戦部隊だったら・・・。
2層目は、ウイルス1に感染し、相互に連携している感染サーバー群「やられ1群」です。「やられ1群」は:
・後述する「やられ2群」にサーバー用のウイルス2を供給して「やられ2群」を増殖させる
・やられ2群から<script src=http ・・・ .php ></script>でリダイレクトされてきて、
クライアントPCに対してウイルス3を供給し「やられ3群」を増殖させる
クライアントPCに対してウイルス3を供給し「やられ3群」を増殖させる
機能を持っています。さらに、
・「やられ3群」から送られてくるFTPのアカウント情報を受け取る
・「やられ1群」同士はネットワークを組んでおり、乗っ取ったサーバーの
FTPアカウントの情報を共有していると思われる
FTPアカウントの情報を共有していると思われる
・「やられ1群」同士のネットワークを通じて、「本当の親玉」から
供給される最新のウイルスシステム自体を共有している可能性もありうる
「やられ1群」は、一見すると普通のホームページであり、おそらく、このサーバーを管理している管理者も気づかないように、バックグランドで上記の動作をさせられていると思われます。
供給される最新のウイルスシステム自体を共有している可能性もありうる
「やられ1群」は、一見すると普通のホームページであり、おそらく、このサーバーを管理している管理者も気づかないように、バックグランドで上記の動作をさせられていると思われます。
私の手元では
http://ndrelationship.com/
http://hd-select.com/
http://sepahan-e.com/
http://4355.yomiuri-yy.com/
http://nicolematernity.com/
http://incabrasil.org.br/
などが「やられ1群」であることがわかっています。
http://ndrelationship.com/
http://hd-select.com/
http://sepahan-e.com/
http://4355.yomiuri-yy.com/
http://nicolematernity.com/
http://incabrasil.org.br/
などが「やられ1群」であることがわかっています。
●技術情報
http://ilion.blog47.fc2.com/blog-entry-154.html
http://d.hatena.ne.jp/kaito834/20091025/1256437910
http://ilion.blog47.fc2.com/blog-entry-154.html
http://d.hatena.ne.jp/kaito834/20091025/1256437910
3層目は、ウイルス2に感染し、FTPを乗っ取られている感染サーバー群「やられ2群」です。「やられ2群」は:
・PHPスクリプトを利用しているWEBサーバー
・「やられ1群」からFTPを通じて、ウイルス2を送り込まれている
・php, html, htm, js, txt ファイルがウイルス2に感染している
・phpファイルの一部のみに「やられ1群」からウイルス2のコードが加えられる
その後、クライアントPCからのアクセスでウイルス2のコードが動き出し
サーバー内のWEB用フォルダ内全体にウイルス2が蔓延します。
その後、クライアントPCからのアクセスでウイルス2のコードが動き出し
サーバー内のWEB用フォルダ内全体にウイルス2が蔓延します。
・「やられ2群」の横のつながりはないようです。
「やられ2群」も、一見すると普通のホームページであり、正常に稼動しているように見える可能性もあります。CMSなど、PHPが重要な役割を果たしているサーバーでは、ウイルス2が多重に起動して、サーバーが落ち、発見に至ります。
●技術情報
http://kanariia.com/blog/archives/612
/posts/347.html
http://blogs.yahoo.co.jp/noooo_spam/59054571.html
http://kanariia.com/blog/archives/612
/posts/347.html
http://blogs.yahoo.co.jp/noooo_spam/59054571.html
4層目は、Windowsマシン(クライアントPC)用のウイルス3に感染したパソコン群「やられ3群」です。「やられ3群」は:
・Windows, InternetExplorer, Flash, Acrobatの脆弱性を修正していないパソコンです。
・そのパソコンが、「やられ2群」のホームページを閲覧することで、
「やられ2群」を経由して「やられ1群」から脆弱性に応じた
ウイルス3を送り込まれて感染します。
「やられ2群」を経由して「やられ1群」から脆弱性に応じた
ウイルス3を送り込まれて感染します。
・「やられ3群」は、別のクライアントに感染しないようです。
・トロイの木馬型で、ネットワーク内のトラフィックを監視します。
そして、ネットワーク内でFTPサーバーへのアクセスをした際に、
そのURL,アカウント,パスワードを盗み取り、「やられ1群」に通報します。
そして、ネットワーク内でFTPサーバーへのアクセスをした際に、
そのURL,アカウント,パスワードを盗み取り、「やられ1群」に通報します。
・パソコンの状態によっては、起動しなくなるという症状も報告されています。
「やられ3群」もまた、一見すると普通のパソコンであって、ちょっと処理が重いといったくらいでしかない可能性もあります。
以上のように、4層でなりたっており、しかもそれぞれのマシンの破壊を目的にせず、ウイルスネットワークの増殖自体を目的にしているようにも見えます。
「やられ1群」が「やられ3群」に感染させるコードは、暗号化されており、しかも、ダウンロードする毎に変数名などをランダムに変更するようです。さらに、さらに、その際に与える「やられ1群」のURLも、「やられ1群」の中からランダムに与えている可能性があります。その為、常にコードは変化します。ウイルス対策ソフトによって検出ができにくく工夫されています。
また、「やられ1群」「やられ2群」が大量に存在するため、すべての感染サーバーをリストアップすることも、非常に困難になっており、感染サーバーのリストでアクセスを遮断するタイプのウイルス対策ソフトでは対処できません。
ウイルスのコード自体も、複数のコードが複雑に組み合わされています。「やられ1群」用のウイルス1は、大掛かりなプログラムになっているものと思われます。逆に「やられ2群」用のウイルス2は、極めてシンプルであり、ウイルス2の多重動作によって、サーバーがダウンしない限り、気づきにくいコードです。「やられ3群」用のウイルス3は、Flash,PDF,EXEと脆弱性にあわせたコードが用意されています。
このように多層にくみあわされ、感染したマシンが連携して作動するネットワーク状の「ウイルスシステム」なのです。
Widowsマシン(クライアントPC)側からみた現象はこんなことです。
・身の回りにこのウイルス3に感染したWindowsがある(「やられ3群」)
・感染したWindowsにネットワークを監視され、FTPのパスワードが盗まれる
・管理しているサーバーに、このパスワードを使って侵入されてウイルス2をうつされる。
具体的には、phpファイルの冒頭が <?php eval(base64 ・・・と変更される
(「やられ2群」の誕生)
具体的には、phpファイルの冒頭が <?php eval(base64 ・・・と変更される
(「やられ2群」の誕生)
次に、このサーバー(ウイルス2に感染したサーバー)にアクセスすると、
・上記のphpファイルが作動して、gifimg.php の作成、
そのサーバー内の html, htm, php, jsファイルの書き換えがおこる
(「やられ2群」の出来あがり)
そのサーバー内の html, htm, php, jsファイルの書き換えがおこる
(「やられ2群」の出来あがり)
・このサーバーにWindowsマシン(クライアントPC)がアクセスすると、
ウイルス3を送り込まれて感染する
(「やられ3群」の誕生)
ウイルス3を送り込まれて感染する
(「やられ3群」の誕生)
・はじめに戻る
ということです。
これをぐるぐる回ると、「やられ2群」と「やられ3群」が無限に増殖してゆきます。
これをぐるぐる回ると、「やられ2群」と「やられ3群」が無限に増殖してゆきます。
大きな問題は、
サーバーを管理している人のマシンから、直接 FTPのパスワードがもれなくても、
社内に感染したマシンがあれば、そこから、管理しているサーバーのパスワードがもれて、
サーバーを乗っ取られる可能性がある、
ということです。社内に感染したマシンがあれば、そこから、管理しているサーバーのパスワードがもれて、
サーバーを乗っ取られる可能性がある、
対策はまだわかっていません。FTPサーバー・WEBサーバー・OSにセキュリティホールのあるサーバーが、「やられ1群」になっていると思われます。
「やられ2群」の対処策はこちら
私のブログが参考になったようで何よりです^^。
ウイルスシステム、興味深いです。Gumblar.x(Kaspersky呼称)に関する記事も色々と書かれ始めていますが、2009年4,5月頃のGumblarに比べると、詳細を特定するのが困難であるようです。うまやどさんが推測している、「ウイルスネットワーク」を構築するだけという可能性も高い気がします。