流行中の新「Gumblar.x」”ウイルスシステム”であるが、異変が起こっている。
送り込まれてくるウイルスが、攻撃力をもたないものに、入れ替わって行っているのだ。
サーバー管理者のマシンから、直接 FTPのパスワードがもれなくても、
社内に感染したマシンがあれば、そこから、管理しているサーバーのパスワードがもれて、
サーバーを乗っ取られます。
社内に感染したマシンがあれば、そこから、管理しているサーバーのパスワードがもれて、
サーバーを乗っ取られます。
警告
現在この「ウイルスシステム」は、ネットワークの構築自体を目的にしているように見えます。
しかし、出来上がった「ウイルスネットワーク」に、システムの破壊であるとか、ファイルの盗み出しなどといった、新たな「目的」をもったコードを流通させると、「サイバーテロ」が起こせます。
しかし、出来上がった「ウイルスネットワーク」に、システムの破壊であるとか、ファイルの盗み出しなどといった、新たな「目的」をもったコードを流通させると、「サイバーテロ」が起こせます。
まず、新「Gumblar」であるが、名前がばらばらである。まぁ、ウイルス1・2・3と全く別のウイルスが3つあるのだからしようがないともいえる。全体ということでは概ね、新「Gumblar」と呼ばれているようである。ウイルス3だけに注目すると、「Daonol」「TROJ_DELF.WQD」「Lando」と呼ばれているようだ。
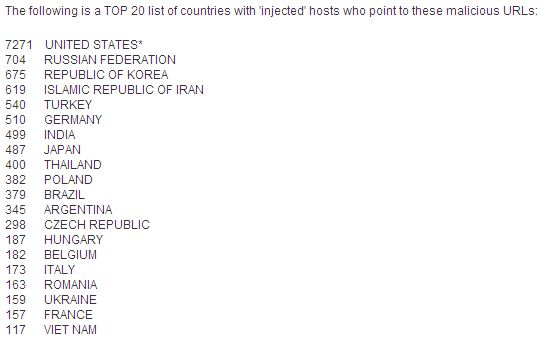
Viruslist.comによると、この新「Gumblar」”ウイルスシステム”の影響で、全世界ですでに10000を超えるホームページが感染している。(上の画像を参照のこと)
しかしながら、So-netセキュリティ通信によると、10月26日ごろから、コードが変化し「やられ1群」へ誘導するリンクを発生させないようになって行っているのである。変化した後のコードについては、gumblar自己中心派に掲載されている。UnberForge of Lackは、内部抗争説、そして、鎮圧のための部隊の投入説、あるいは、世間を欺くための意図的な沈静化の可能性を解説している。
今回の「ウイルスシステム」は、コードを動的に変化できる以上、コードが変化していることは不思議ではない。その意図について、すこし考察したい。
「内部抗争説」は、ウイルスに仕込まれているメッセージに「Zeus」と呼ばれるグループへの呪詛があることから、「ほんとうの親玉」の中に、「Zeus」と「Bredo」という2派があり、それが抗争しているとみなすものである。
「鎮圧のための部隊の投入説(金融用語にならって”ホワイトナイト説”とでも呼ぼうか)」は、「Zeus」と「Bredo」というのは、警察と過激派とでもいうような隠語であって、「ほんとうの親玉」を鎮圧すべくサイバー部隊(ホワイトナイト)が戦っているというものである。今回のものも、表面的には、「Zeus」と「Bredo」という敵内部の2派の対立に見えるが、鎮圧部隊により内部抗争の仕込みがあるのかもしれず、また、鎮圧部隊が敵の名を語ってふるまっている可能性もある。
「やられ1群」の検体はすでにいくつか確保されているから、「ほんとうの親玉」との通信プロトコルも解析されつつあると考えるのが妥当だろう。であれば、そのプロトコルにのっとって、「鎮圧」のコードを送り込むことも可能だからである。
「世間を欺くための意図的な沈静化説(ステルス説と呼ぼう)」は、あまりに急激なウイルスシステムの拡散は、「本来の目的に反する」から、ほどほどの流行にしておかないといけない、という意図で、ウイルスの無害化がなされたとするものである。
「本来の目的」というのは、「有事に備えたウイルスネットワークの構築」である。このウイルスシステムは、ステルス性が特徴である。派手に振舞って、力を誇示するとか、システムを破壊するというのはおそらく目的ではない。
感染ターゲットにしているのが、あまりメンテされていないサイトやWindowsであるし、感染した結果システムがダウンするわけでもない。データも消さない。しかし、「任意のコードを実行できる」仕組みだけは確保されている。こういうものだから、隠密裏にネットワークを構築しておき、「いざ、という時に」破壊活動を開始するのが目的であるとみなすのも、そう間違ってはいまい。
こういう「目的」に照らすと、急速な感染は望ましくない。対策を立てられてしまうからである。ひそかにひたひたと広がっておくことこそが目的に適う。だから、「無害化」のコードを送って、沈静化させたというものである。
軍事力の整備にあっては、「敵を上算し、自国を下算する」のが国防のイロハである。
に則って、「ステルス説」に立つ事を求めたい。
3説をわがごとととらえれば、こういうことだからである:
・内部抗争説 -- われわれは評論家である。野球を見ている感じであって、
自分は当事者ではない
・ホワイトナイト説 -- われわれは評論家である。遠国の戦争を見ている感じ、
あるいは、暴力団と警察の攻防を見ている感じであって、
自分は当事者ではない
・ステルス説 -- われわれは当事者である。いつ、自分のサイトがやられる
かもしれない、また攻撃が始まるかもしれないと、
身構える立場である。
自分は当事者ではない
・ホワイトナイト説 -- われわれは評論家である。遠国の戦争を見ている感じ、
あるいは、暴力団と警察の攻防を見ている感じであって、
自分は当事者ではない
・ステルス説 -- われわれは当事者である。いつ、自分のサイトがやられる
かもしれない、また攻撃が始まるかもしれないと、
身構える立場である。
「内部抗争説」は、敵同士の内紛で敵が自滅することを望むことである。これは一番楽な解決策かもしれないが、本質でない。「内部抗争」がおわれば -- 山口組と一和会の抗争が終わったあと、山口組はさらに大きくなった -- 敵はさらに強力になるからである。「敵を下算してはならない」
「ホワイトナイト説」は、強い守護部隊に頼ることである。これも楽な解決策かもしれない。しかし、そんな守護部隊はあるのだろうか。自衛隊や警察に、サイバー部隊がちゃんとあるのだろうか。あるいは、IPAにあるのだろうか。もし、あるのなら、情報漏えいはすくないはずであって、イージス艦の最高機密がもれたりしないだろう。まして、ホワイトナイトが外国の部隊だったとすれば、ただの対岸の火事でしかなく、こちらの岸に消防隊がいないことを忘れている。「味方を上算してはならない」
こうなると、サイト管理者としてとるべき方策は、必然的に「ステルス説」であるということになる。
とるべき対処は、基礎基本に忠実に、ということで、
とるべき対処は、基礎基本に忠実に、ということで、
正規のWebサイト改ざんの攻撃手口の概要は以下の通り
(1)攻撃者はシステムに侵入し、改ざんしたページをWebサーバー上にアップロードする
(2)改ざんされたWebページには悪意あるJavaScriptが埋め込まれており、そのWebページをユーザーが閲覧すると、マルウェアをダウンロードさせる悪意あるWebサイトに誘導される
(3)ユーザーのPCに脆弱性があると、それを悪用され気づかないうちにマルウェアに感染させられる
Webサイト管理者は、以下の通り改ざんの有無について確認する
(1)サイト上の全ページのソースを確認し、不審な文字列が埋め込まれていないかをチェック
(2)FTPのアクセスログに不審なアクセスがないかを確認
万が一、改ざん攻撃を受けた場合は、被害拡大を防ぐための対応として以下の3点を行う
(1)サイトの公開停止、原因究明や改ざんページの修正
(2)FTPアカウントのログインパスワード等の変更
(3)サイト利用者に向け、改ざんの事実とウイルス感染の注意喚起や謝罪文の掲載
また、企業の場合(Webサーバー側)の予防策として以下の通り
(1)FTPのアクセスログの定期的なチェック
(2)FTPのアクセス制限(アクセスできる IPアドレスの制限、VPNでの接続など)
(3)改ざん検知システムやサービスの導入
一方、ユーザー側の対策は以下の通り
(1)OSやアプリケーションソフトの脆弱性の解消
(2)セキュリティ対策ソフトのウイルス定義ファイルを常に最新の状態に更新
(1)攻撃者はシステムに侵入し、改ざんしたページをWebサーバー上にアップロードする
(2)改ざんされたWebページには悪意あるJavaScriptが埋め込まれており、そのWebページをユーザーが閲覧すると、マルウェアをダウンロードさせる悪意あるWebサイトに誘導される
(3)ユーザーのPCに脆弱性があると、それを悪用され気づかないうちにマルウェアに感染させられる
Webサイト管理者は、以下の通り改ざんの有無について確認する
(1)サイト上の全ページのソースを確認し、不審な文字列が埋め込まれていないかをチェック
(2)FTPのアクセスログに不審なアクセスがないかを確認
万が一、改ざん攻撃を受けた場合は、被害拡大を防ぐための対応として以下の3点を行う
(1)サイトの公開停止、原因究明や改ざんページの修正
(2)FTPアカウントのログインパスワード等の変更
(3)サイト利用者に向け、改ざんの事実とウイルス感染の注意喚起や謝罪文の掲載
また、企業の場合(Webサーバー側)の予防策として以下の通り
(1)FTPのアクセスログの定期的なチェック
(2)FTPのアクセス制限(アクセスできる IPアドレスの制限、VPNでの接続など)
(3)改ざん検知システムやサービスの導入
一方、ユーザー側の対策は以下の通り
(1)OSやアプリケーションソフトの脆弱性の解消
(2)セキュリティ対策ソフトのウイルス定義ファイルを常に最新の状態に更新
うちも、まだ、全部できてないなぁ。
この週末も、まだ対策におわれそうです。
この週末も、まだ対策におわれそうです。
・サイバークリーンセンター(CCC) | ボット ウイルスの駆除手順
https://www.ccc.go.jp/flow/index.html
・JPCERT Web サイト経由でのマルウエア感染拡大に関する注意喚起
http://www.jpcert.or.jp/at/2009/at090023.txt
・マカフィーフリースキャン
http://www.mcafee.com/japan/mcafee/home/freescan.asp
・Landoの削除方法(マカフィー)
http://www.mcafee.com/japan/security/virL.asp?v=Lando
・Microsoft Security Essentials
http://www.microsoft.com/security_essentials/?mkt=ja-jp
・べつになんでもないこと
http://puppet.asablo.jp/blog/
https://www.ccc.go.jp/flow/index.html
・JPCERT Web サイト経由でのマルウエア感染拡大に関する注意喚起
http://www.jpcert.or.jp/at/2009/at090023.txt
・マカフィーフリースキャン
http://www.mcafee.com/japan/mcafee/home/freescan.asp
・Landoの削除方法(マカフィー)
http://www.mcafee.com/japan/security/virL.asp?v=Lando
・Microsoft Security Essentials
http://www.microsoft.com/security_essentials/?mkt=ja-jp
・べつになんでもないこと
http://puppet.asablo.jp/blog/