便利な便利なパソコンさん
いまや、我々の日常生活だけでなく、
ビジネスシーンだけでなく、
軍の中もコンピュータだらけだ。
正確にいえば、インターネットは米軍発だし、
最初のコンピュータは、
暗号解析(エニグマの解読: Colossus)と弾道計算(ENIAC)だったのだから、
当たり前といえば当たり前なのだ。
すべての兵器・衛星はつながれ、AVATARのようになっている。
便利なものには影がある。
米軍のコンピュータネットワークは、
世界中の諜報機関、軍隊、ウイルス対策会社に偽装したなりすまし企業から
常時、すさまじい攻撃をうけている。
我が自衛隊はどうなのだろうか。
世界から相手にされていないから大丈夫・・・?
ではあるまい、、よね?
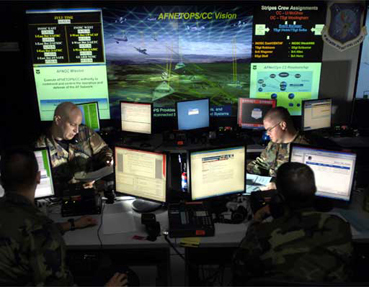
米軍狙ったサイバー攻撃 高官が手記で明らかに
2010.08.26 Web posted at: 10:07 JST Updated - CNN
ワシントン(CNN) 米軍のネットワークが2008年、ノートPCに差し込んだフラッシュメモリ(※USBメモリのこと)から不正プログラムに感染し、「最も深刻なサイバー攻撃」に遭っていたことが、国防総省のウィリアム・リン副長官が25日、国際政治経済誌フォーリン・アフェアーズのウェブサイトに寄稿した手記で明らかになった。この事件を契機としてサイバーディフェンス戦略の見直しが進んだ。(※参考:http://www.dailymail.co.uk/news/worldnews/article-1306594/William-J-Lynn-Pentagon-networks-attacked-foreign-hacker-significant-breach-ever.html)
事件はこれまで機密扱いとされてきた。発端は、中東の米軍基地にあったノートPCがフラッシュメモリから不正プログラムに感染したことだったという。
「問題のフラッシュメモリには、外国の情報機関によって悪質なコンピューターコードが仕込まれており、このコードが米中央軍のネットワークに入り込んだ」「コードは検知されないまま機密システムと非機密システムの両方に広がり、そこから外国の支配下にあるサーバーにデータを転送できる状態になっていた」とリン副長官は記している。
具体的にどのような情報が流出、消失したのかは明らかにしなかったが、「悪質なプログラムがひそかに活動し、誰だか分からない敵の手に作戦計画を渡してしまう状態だった」とされる。
米軍のネットワークに不正侵入を試みるケースは無数にあるといい、別の攻撃では「米国や同盟国、提携業界のネットワークから、兵器の設計書、作戦計画、監視データなど何千ものファイル」が敵の手に渡っているという。
国防総省はこうした事件をきっかけに、「バックショット作戦」という対策を導入。ネットワーク周辺に何重もの防御を張り巡らし、軍全体の防御を統括するサイバー司令部を新設したという。政府のネットワークと重要インフラを守るために国土安全保障省とも協力、同盟国と連携して国際的な防御の拡大を図っているという。
------------------------------------------------------------
ランキング参加しています。傑作よりも下のリンクをポチっとお願い。
------------------------------------------------------------
座布団1枚 ポチっとな。